
このページでは、WorkOn Security White Paperをご案内します。
WorkOn Security White Paper
1. はじめに
1.1. WorkOn とは
WorkOn(以下「本サービス」という)は、株式会社 LegalOn Technologies(以下「当社」という)が提供する統合型 HR プラットフォームです。
1.2. WorkOn Security White Paper の目的
WorkOn Security Whitepaper(以下「本書」という)は、本書の作成日または改訂日時点における本サービスのセキュリティ対策に係る情報をお客様へ提供することを目的としています。
1.3. 対象読者
本書の対象読者は次のとおりです。
・ 本サービスの利用を検討されているお客様
・ 本サービスを利用されているお客様
2. 当社とお客様との責任分界点
本サービスは、インターネット経由で利用する Web アプリケーションソフトウェアであり、クラウドサービスとして提供されています。当社は、本サービスを提供するにあたり、当社がクラウドサービス事業者としてセキュリティ対策を行う必要がある範囲(以下「当社の責任範囲」という)を明確にするため、お客様の責任範囲との責任分界点を設けています。当社の責任範囲を次に示します。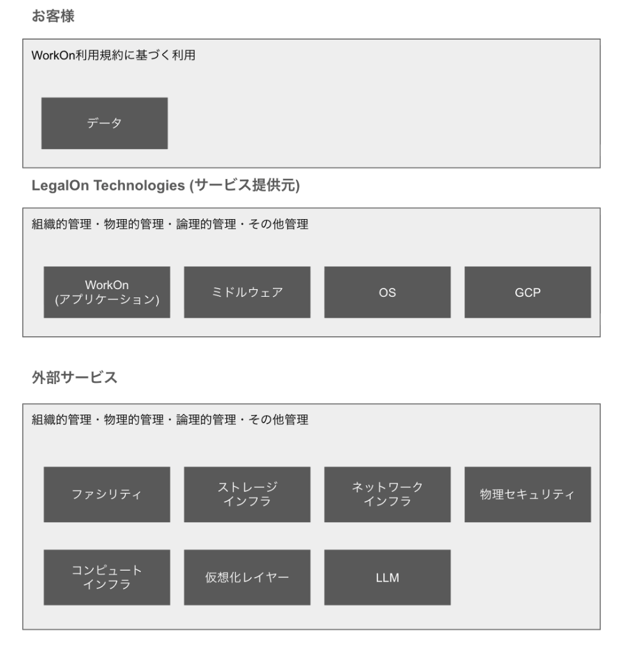
3. お客様の責任範囲におけるセキュリティ対策
3.1. ユーザーアカウント管理
3.1.1. ユーザーアカウントの登録または無効化
本サービスは、お客様が利用するアカウント(以下「ユーザーアカウント」という)の作成または無効化する機能を提供しています。なお、ユーザーアカウントの識別子(ID)にはお客様のメールアドレスを利用します。
3.1.2. 初回ログイン用ページの通知
本サービスは、アイデンティティ管理基盤として Okta Customer Identity Cloud を利用しています。ユーザーアカウント登録時には、Okta Customer Identity Cloud により初回ログイン用ページ(パスワード設定ページ)への URL を含むメールが通知されます。お客様は、当該ページにアクセスし、初回ログイン用のパスワードを設定する必要があります。
当社サービスでは、Okta Customer Identity Cloud のパスワード強度ポリシーを利用し、以下の要件を満たすことを必須としています。
• 「大文字・小文字・数字・特殊記号」から 3 種類以上を利用
• 文字列長が 8 文字以上 72 文字以内
3.1.3. 認証(パスワード認証)
本サービスは、Okta Customer Identity Cloud により提供される認証機能を利用しています。お客様は、識別子(ID)およびパスワードを用いてお客様専用テナントへアクセスすることで本サービスの各機能を利用することが可能となります。なお、不正アクセスを防止するため、一定回数以上ログイン認証に失敗するとアカウントロック機能により対象アカウントがロックされます。アカウントロックされた場合、お客様自身が本サービスのパスワードリセット機能を利用して再設定を行う必要があります。
3.1.4. 権限管理
本サービスは、勤怠管理や給与管理等の特定の機能およびお客様の従業員の個人情報等の特定の情報へのアクセス権を個別に設定するための権限管理機能を提供しています。なお、お客様が設定可能な役割および権限の詳細については、オンラインマニュアルをご参照ください。
3.1.5. ブラウザ
本サービスは、お客様がアクセスする際のすべての通信データを暗号化します。通信データの暗号化を適切に行うため、サポート対象のブラウザをご利用ください。
4. 当社の責任範囲におけるセキュリティ対策
4.1. 組織的なセキュリティ対策
4.1.1. 情報セキュリティポリシー
当社は、本サービスを提供するにあたり、情報セキュリティおよびサイバーセキュリティに係るリスク(以下「セキュリティリスク」という)を適切に管理するため、『情報セキュリティポリシー』および『クラウドセキュリティポリシー』を作成し、公開しています。
4.1.2. プライバシーポリシー
当社は、個人情報を適切に管理するため、『プライバシーポリシー』および『外部送信ポリシー』を作成し、公開しています。
4.1.3. 情報セキュリティおよびサイバーセキュリティに関する役割と責任
当社は、情報セキュリティおよびサイバーセキュリティに関する役割と責任を定義するため、業務分掌に関する社内規程を作成しています。
4.1.4. 情報資産およびその他の関連資産の棚卸し
当社は、当社が管理する情報およびその他の関連資産の管理責任者や管理状況を把握するため、管理台帳を作成しています。また、管理台帳は定期的に見直し、最新化しています。
4.1.5. 情報および関連資産の適正使用
当社は、情報およびその他の関連資産を適切に取扱うため、情報管理およびシステム管理に関する社内規程を作成しています。本サービスを通じてご提供いただくお客様の従業員に関するデータやファイル等(以下「就業者データ」という)は、重要度に基づいて分類されたうえで、ライフサイクルのフェーズに応じて適切に取り扱われます。
4.1.6. アクセス制御
当社は、情報およびその他の関連資産への物理的および論理的アクセスを制御するため、アクセス制御に関する社内規程を作成しています。
4.1.7. 業務委託先の選定
当社は、適切な業務委託先企業を選定するため、業務委託先管理に関する社内規程を作成しています。当該社内規程には契約締結前にリーガル観点やセキュリティ観点でチェックを行うことが含まれています。また、「当社と同等以上のセキュリティ対策を行っている」等を選定の基準としています。なお、業務委託先企業に対して定期的なセキュリティチェックを行っています。
4.1.8. 脅威情報の収集
当社は、セキュリティインシデントの発生を予防するため、サイバー攻撃の手法や脆弱性等の情報を収集し、分析する仕組みを確立し、維持しています。
4.1.9. セキュリティイベントに関する報告の受付窓口
当社は、本サービスに関するセキュリティインシデントの兆候等に関する情報共有や報告を受けるため、『情報セキュリティポリシー』等に連絡先窓口を記載したうえで公開しています。
4.1.10. セキュリティインシデント対応
当社は、本サービスにおいてセキュリティインシデントが発生した場合、当該セキュリティインシデントに迅速に対応するため、セキュリティインシデント対応に関する社内規程を作成しています。
4.1.11. セキュリティインシデントに関する通知
当社は、本サービスにおいてセキュリティインシデントが発生した場合、当該セキュリティインシデントの影響範囲や影響の内容等を判断したうえで速やかにお客様への通知を行います。
4.1.12. セキュリティインシデントに伴うデータの開示
当社は、本サービスを提供するためのシステムの稼働状況、監視データ、ログデータ等の開示要求には原則対応しておりません。ただし、セキュリティインシデントが発生し、かつ、お客様への影響が顕在化した場合は、例外対応として原因調査や報告等に必要と認められる範囲でデータの開示請求に応じることを可能としています。
4.1.13. 事業継続計画
当社は、大規模な地震、拠点の建物火災等の危機発生時を想定した事業継続計画を作成しています。また、定期的に訓練を行っています。
4.2. 人的なセキュリティ対策
4.2.1. 秘密保持契約
当社は、役員および従業員が入社または退社する際、秘密保持を確実にするため、秘密保持契約を締結しています。
4.2.2. セキュリティ教育および訓練
当社は、役員および従業員に対してセキュリティ教育および訓練を行っています。
・ セキュリティ教育:入社時および定期的に実施
・ セキュリティ訓練(フィッシングメール対策訓練):定期的に実施
4.3. 物理的なセキュリティ対策
4.3.1. 拠点における入退室管理
当社は、当社拠点への不正侵入等を防止するため、入退室管理システムを導入しています。
4.3.2. 業務に用いる機器等の廃棄
当社は、役員および従業員が利用する PC 等のデバイスや記録媒体を廃棄する際、確実にデータを消去したうえで廃棄するため、指定の業者に廃棄業務を委託しています。また、廃棄証明書を取得しています。
4.3.3. データセンターの物理的なセキュリティ対策
当社は、本サービスの提供に用いるサーバ・ストレージ等の機器について、クラウドインフラ提供事業者が運営するデータセンター上で運用しており、物理的なセキュリティ対策は、当該事業者の管理体制のもとで適切に実施されています。
4.3.4. サービス提供に用いる機器等の廃棄
当社は、本サービスの提供に用いるサーバ・ストレージ等の機器の廃棄を業務委託先企業に委託しています。
4.4. 論理的なセキュリティ対策
4.4.1. 開発プロセス
本サービスを提供するためのシステムは、Web アプリケーションソフトウェアの開発時に情報セキュリティの観点が含まれることを確実にするため、社内規程に定めた開発プロセスに従って開発されています。
4.4.2. セキュアコーディング
本サービスを提供するためのシステムは、Web アプリケーションソフトウェアの開発時に含まれる脆弱性を最小化するため、開発言語のベストプラクティスや当社のコーディング規約に基づいて開発されています。また、ソースコードは、アクセス制限されたバージョン管理システム上で管理されています。
4.4.3. サービス提供基盤のセキュリティ
本サービスを提供するためのシステムは、サービス提供基盤として利用している Google Cloud 上並びに Microsoft Azure(以下「Azure」という)に構築されています。当社は、Google Cloud 並びに Azure をセキュリティベストプラクティスに則って利用しています。
詳細は次の URLをご参照ください。
【信頼できるインフラストラクチャ】
https://cloud.google.com/security/infrastructure?hl=ja
【Google Cloud セキュリティ ベスト プラクティス センター】
https://cloud.google.com/security/best-practices?hl=ja
【Azure インフラストラクチャのセキュリティ】
https://learn.microsoft.com/ja-jp/azure/security/fundamentals/infrastructure
【Microsoft Azure Security Benchmark】
https://learn.microsoft.com/ja-jp/security/benchmark/azure/
【Azure セキュリティのベストプラクティスとパターン】
https://learn.microsoft.com/ja-jp/azure/security/fundamentals/best-practices-and-patterns
4.4.4. 開発環境、ステージング環境、本番環境の分離
本サービスを提供するためのシステムは、本番環境で動作しています。なお、本番環境と本番環境内にある就業者データ等を保護するため、開発環境、ステージング環境、本番環境を用意して各環境を分離しています。
4.4.5. テストデータ
本サービスを提供するためのシステムは、開発環境とステージング環境で動作確認等されたうえで本番環境へリリースされています。なお、動作検証等を行う際のデータは、機密情報や個人情報を含まないテストデータを利用しています。
4.4.6. サービス提供システムのセキュリティ
本サービスを提供するためのシステムは、データ漏洩等のセキュリティインシデントを検知および防止するため、外部との境界を最小限にしたうえで Web Application Firewall (WAF)等のセキュリティ対策を導入し、監視しています。また、内部のシステム間通信も必要最小限のアクセスのみ許可しています。
4.4.7. サービス提供システムの冗長化
本サービスを提供するためのシステムは、単一データセンター障害時においてもサービス継続するため、可用性を考慮して設計・構築されています。
4.4.8. ネットワーク分離
本サービスを提供するためのシステムは、情報資産の保護および不正アクセス防止を目的として、用途や役割に応じたネットワーク分離を実施しています。本番環境と開発・検証環境はそれぞれ論理的に分離され、相互に影響しない設計になっています。外部接続用ネットワーク、コンピューティングサーバー用ネットワーク、情報資産保存用ネットワーク、暗号鍵管理用ネットワーク等、用途により分離されたネットワーク間の通信は、ファイアウォール等により必要最小限に制御され、不要な通信経路は遮断されています。
4.4.9. 通信データの暗号化
本サービスを提供するためのシステムは、お客様がアクセスする際のすべての通信データを TLS 1.3以上を用いて暗号化します。
4.4.10. 就業者データ等の暗号化
本サービスを提供するためのシステムは、就業者データ等の機密性を確保するため、データベースやストレージを暗号化しています。
・データベース: ストレージレベルの暗号化を実施しています。また、個人番号(マイナンバー)等の機密度の高いデータはさらにアプリケーションレベルの暗号化を実施しています。
・データストレージ: ストレージレベルの暗号化を実施しています。
4.4.11. 変更管理
本サービスを提供するためのシステムでは、サービスの安定性と安全性を確保するため、あらゆる変更を統制されたプロセスのもとで管理しています。変更内容は原則ソースコードとして管理され、バージョン管理システム上で履歴が追跡可能な状態で実施されます。コード化が難しい一部の作業についても、手順書や記録に基づき、変更の正確性と再現性を担保しています。
本番環境へのリリースにあたっては、開発環境およびステージング環境における動作確認を経て、所定の承認プロセスを通過した変更のみが適用されます。
4.4.12. 構成管理
本サービスを提供するためのシステムでは、インフラストラクチャおよびアプリケーションの構成を一元的に管理しています。 サーバー、OS、ミドルウェア、ネットワーク設定などの構成情報は、原則としてコードまたは管理台帳により記録されています。 構成情報の変更内容は、追跡可能な状態で保持されています。 構成の更新は、所定のレビューおよび承認プロセスを経て適用されます。
4.4.13. 脆弱性管理
本サービスを提供するためのシステムは、データ漏洩等のセキュリティインシデントを検知および防止するため、定期的にセキュリティベンダーによる Web アプリケーション脆弱性診断、プラットフォーム診断、ペネトレーションテスト等のセキュリティアセスメントを受診しています。また、当該セキュリティアセスメントにおいて脆弱性が発見された場合は、深刻度等により修正要否を判断し、修正対応を行っています。また、コンテナイメージ内に含まれるパッケージに対して定期的に脆弱性スキャンを行っています。
外部ライブラリについてはその脆弱性を自動検知し、深刻度に応じた期限内にアップデートまたは対策を実施することで、依存コンポーネントの安全性を継続的に確保しています。
4.4.14. キャパシティ管理
本サービスを提供するためのシステムは、利用数の増大した場合でもサービス提供への影響を最小化するため、スケーラビリティを考慮した拡張可能なアーキテクチャを採用しています。また、拡張指標となるメトリックについては適時モニタリングを行うことで、適切なタイミングで拡張を行い、キャパシティを確保できるように努めています。
4.4.15. ログ管理
本サービスを提供するためのシステムは、本サービスの改善、システムの開発・運用、システム障害やセキュリティインシデントが発生した際の調査や原因分析等のため、各種ログデータを取得します。ログデータは、損失や改ざんを防止するため、アクセス管理を行ったうえで法令等に規定された期間に応じて保管します。
4.4.16. クロックの同期
本サービスを提供するためのシステムは、NTP サービスにより時刻同期されています。
4.4.17. バックアップの取得およびリカバリ
本サービスを提供するためのシステムは、日次以上の頻度でバックアップを取得しています。
4.4.18. 解約時のデータ取扱い
お客様が本サービスの解約を行った場合、お客様のテナント内に含まれるデータは法令に準じた適切な保管期間を経た後、順次削除されます。
4.4.19. テナント分離の原則
会社ごとにテナントが完全に分離されており、他社のデータにアクセスできない仕組みです。
4.5. AI のプライバシー保護・セキュリティ対策
4.5.1. AI モデルの学習への利用制限
本サービスでは、入力データおよび AI による生成結果が、基盤 LLM モデルの学習または再学習に利用されないよう制御しています。本サービスで利用する LLM ベンダー(OpenAI)の API は、入力データおよび生成結果の AI モデル学習への利用をデフォルト無効・オプトイン方式としており、本サービスでは無効化しています。詳細は以下をご参照ください。
【OpenAI Business Data Privacy】
https://openai.com/business-data/
4.5.2. AI 関連データの保存および削除
本サービスでは、AI との会話履歴機能を提供する目的で、入力データおよび生成結果を保存しています。保存された会話履歴データは、お客様による契約終了後、3 か月以内に順次削除されます。保存先は、クラウドインフラ提供事業者(Google Cloud、Microsoft Azure)およびLLM ベンダー(OpenAI)が提供する、日本国内のファイルストレージおよびデータベースです。
4.5.3. データの国外移転防止
本サービスにおいて取り扱う入力データおよび生成結果は、クラウドインフラ提供事業者および LLMベンダーへの送信を含め、日本国内のデータセンターのみで処理および保存されます。そのため、お客様データの国外移転は行われません。
4.5.4. プロンプトインジェクション対策
本サービスでは、OWASP が公開する「OWASP Top 10 Risk & Mitigations for LLMs and Gen AI Apps」に準拠し、プロンプトインジェクション対策を実施しています。具体的には、以下の対策を講じています。
• 不正または悪意ある入力によりシステムプロンプトが漏洩・改変されることを防止するガードレールの導入
• 不正または悪意ある入力を検知し、AI 処理を拒否するガードレールの導入
• 外部セキュリティベンダーによる評価および社内品質保証による有効性確認
詳細は以下をご参照ください。
【OWASP Top 10 for LLM Applications】
https://genai.owasp.org/llm-top-10/
4.5.5. 不適切コンテンツ生成の抑止
本サービスでは、差別表現、ヘイト表現、暴力表現その他の不適切コンテンツが生成されないよう、LLM に対するガードレール設計を実施しています。また、当該ガードレールの有効性について、社内品質保証を通じた確認を継続的に行っています。
4.5.6. AI 利用履歴の記録および保護
本サービスでは、調査・監査およびセキュリティインシデント対応を目的として、生成 AI の利用履歴(ユーザーID、時刻、入力内容、生成結果等)をログとして記録しています。ログデータについては以下の管理を実施しています。
• 保存期間:90 日間
• 保存場所:日本国内のデータセンター
• アクセス制御:限定された権限を持つ担当者のみアクセス可能
• 改ざん防止:追記専用方式(Append Only)により保存後の改変を防止
4.5.7. 権限昇格および情報漏洩防止
本サービスでは、AI 実行時の権限制御をアプリケーションレベルの認可機構により実施しています。そのため、プロンプト入力を利用した権限昇格や、ログインユーザーが本来アクセス権を持たない情報の取得・出力はできない設計となっています。また、当該制御については、社内品質保証により継続的に確認を行っています。
4.5.8. ハルシネーション対策
本サービスでは、AI による誤情報生成(ハルシネーション)の抑制を目的として、回答生成時にお客様が登録したデータおよび Web 検索結果を参照する仕組みを採用しています。生成された回答には、回答根拠となる情報源の引用リンクを表示します。また、十分な根拠が存在しない場合や情報が曖昧な場合には、AI が「不明である」旨を明示するようシステムプロンプトを設計しています。これらの仕組みについては、社内品質保証を通じて継続的に有効性確認を行っています。
4.6. その他
4.6.1. 当社の所在地
〒150-6219
東京都渋谷区桜丘町 1-1 渋谷サクラステージ SHIBUYA タワー19F
4.6.2. データの所在
本サービスは、サービス提供の際に取得するデータとその所在地を次のように整理しています。
| データ | データ配置サービス | 所在地 |
| ユーザー名、メールアドレス、パスワード等 | Okta Customer Identity Cloud |
日本 |
| 個人番号(マイナンバー)含む個人情報 | Google Cloud | 日本 |
| 各種ファイル(お客様がサービス上でアップロードしたファイル、本サービス上でシステム的に生成されたファイル) | Google Cloud | 日本 |
| 上記以外の本サービス提供に必要なデータ全般 | Google Cloud | 日本 |
| 各種ログ・監視データ | Datadog | 日本 |
| ヘルプセンターコンテンツおよびユーザー名、メールアドレス、使用ブラウザ、サポートチャット履歴等サポートに必要なデータ | HubSpot | EU |
| お客様が入力した各種のプロンプト | Datadog | 日本 |
| お客様へ送付する通知メール | SendGrid | 世界各国 |
4.6.3. 当局との連絡
当社は、セキュリティリスクが顕在化した場合、関係当局と連携してセキュリティインシデント対応を行います。
4.6.4. 準拠法および合意管轄
本サービスは、準拠法を日本法とし、サービス規約に起因し、または関連する一切の紛争については、東京地方裁判所又は東京簡易裁判所を第一審の専属的合意管轄裁判所とします。
5.おわりに
5.1. 免責
本書は、情報提供の目的のみのために提供されるものです。本書は、本書の改訂日時点での情報を記述しており、これらは事前の通知なく変更される場合があります。お客様は本書の情報および「WorkOn」の利用について独自に評価する責任を負うものとします。これらの情報は明示または黙示を問わずいかなる保証も伴うことなく「現状のまま」提供されるものです。本書のいかなる内容も、当社、その関係者、サプライヤまたはライセンサーからの保証、代表的な意見、契約、条件を意味するものではありません。お客様に対する当社の責任は利用規約によって規定されています。また、本書は当社とお客様との間の契約に属するものではなく、また、当該契約が本書によって修正されることもありません。
5.2. 本書に関するお問い合わせ
株式会社 LegalOn Technologies
ユーザーサポート窓口
メールアドレス:support@work-on.ai
附則
2026年2月1日 制定・施行
2026年2月6日改定
2026年3月5日 改定
2026年5月13日 改定